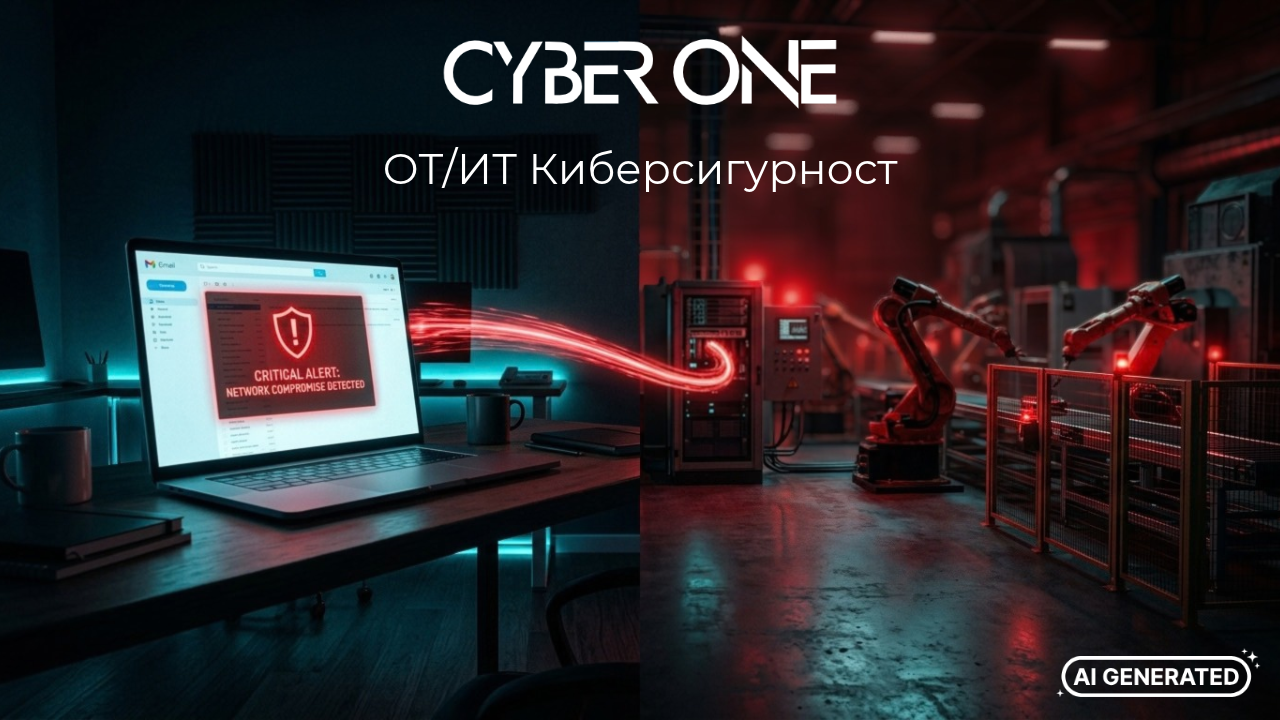
Доскоро заводите, енергийните обекти и водопроводните станции се смятаха за далеч от кибератаките. Машините работеха в затворена мрежа, а интернет беше проблем на офиса. Това време е отминало.
Днес производствените линии са свързани с ERP системи, облачни платформи и отдалечен достъп за поддръжка. Това носи ефективност, но и нов риск: заразен имейл в счетоводството може да спре цялата производствена линия.
Затова ОТ/ИТ киберсигурността вече не е тясно техническа тема. Тя е въпрос за непрекъснатост на бизнеса, безопасност на хората и съответствие със закона. В тази статия обясняваме какво се промени, къде са рисковете и откъде да започнете.
Каква е разликата между ИТ и ОТ?
ИТ (информационни технологии) са системите, с които работи офисът: имейл, счетоводство, ERP, сървъри, лаптопи. Тяхната задача е да обработват и пазят данни.
ОТ (операционни технологии) са системите, които управляват физическия свят: индустриални контролери (PLC), SCADA, сензори, помпи, конвейери, турбини. Тяхната задача е процесът да върви безопасно и без прекъсване.
Разликата е в приоритетите. В ИТ на първо място е поверителността на данните. В ОТ на първо място са наличността и безопасността: един рестарт на сървър е дребно неудобство, но спряна пещ или помпа може да струва денонощия производство.
От това идва и главният проблем. ОТ системите се подменят на 15-20 години, често работят на остарели операционни системи и рядко получават обновления. Те не са проектирани за свет, в който са свързани с интернет. Но именно това се случва след дигитализацията и Индустрия 4.0.
Защо сливането на ОТ и ИТ създава нови рискове
Когато двете мрежи се свържат, атака в едната може да стигне до другата. Най-често това става през:
- Фишинг и крадени пароли в офиса, които дават първата стъпка към вътрешната мрежа.
- Отдалечен достъп на доставчици за поддръжка на машините, често със споделени или фабрични пароли.
- Плоска мрежа без сегментация, в която лаптопът на счетоводителя „вижда“ контролерите в цеха.
- Необновени системи с публично известни уязвимости.
- USB носители и лаптопи на сервизни техници, вкарани директно в ОТ средата.
Реалните случаи показват колко скъпо струва това. През 2019 г. рансъмуер порази норвежкия производител на алуминий Norsk Hydro и част от заводите минаха на ръчно управление. През 2021 г. атака срещу ИТ системите на Colonial Pipeline в САЩ накара компанията превантивно да спре горивопровода за няколко дни. И в двата случая самите машини не бяха първата цел, но производството спря или беше сериозно засегнато.
ОТ сигурността и Законът за киберсигурност (NIS2)
От февруари 2026 г. в България са в сила промените в Закона за киберсигурност, които въвеждат европейската директива NIS2. Обхватът се разширява до 18 сектора, сред които енергетика, водоснабдяване, транспорт, химическа промишленост, производство на храни и машиностроене. Това са точно секторите, в които ОТ системите са в основата на бизнеса.
За засегнатите средни и големи компании законът изисква мерки за управление на риска, ранно уведомяване за съществени инциденти в рамките на 24 часа и контрол върху доставчиците. Ръководството трябва лично да одобрява мерките и носи отговорност за тях. Глобите за съществените субекти достигат €10 млн или 2% от годишния оборот.
Изискванията не правят разлика между офиса и цеха. Ако защитавате само ИТ, а ОТ средата остава невидима, компанията не е нито защитена, нито в съответствие.
5 стъпки към защитена ОТ/ИТ среда
- Направете опис на активите. Не можете да защитите това, което не знаете, че имате. Съставете списък на всички контролери, сървъри и връзки между тях, включително забравените модеми и тестови връзки.
- Разделете мрежата. Сегментацията между ИТ и ОТ, с демилитаризирана зона (DMZ) помежду, е най-ефективната единична мярка. Тя не позволява атака в офиса да стигне до цеха.
- Контролирайте отдалечения достъп. Доставчиците да влизат през една контролирана точка, с многофакторна автентикация, лични акаунти и запис на сесиите.
- Тествайте след оценка на риска. Поръчайте penetration тест от екип с опит в ОТ. В индустриална среда тестовете се планират внимателно, за да не спрат производството.
- Подгответе план за реакция и обучете хората. Разпишете кой какво прави при инцидент, как се минава на ръчен режим и кога се уведомяват органите. Планът трябва да е трениран, не само написан.
Откъде да започнете
ОТ/ИТ киберсигурността не е еднократен проект. Тя започва с честен отговор на един въпрос: ако днес атака удари офиса ви, ще спре ли производството?
В CyberOne помагаме на производствени и инфраструктурни компании да отговорят на този въпрос. Оценяваме ИТ и ОТ средата заедно, проверяваме съответствието с NIS2 и изграждаме практически план по най-лесния и най-евтиния за вас начин, без да спираме процесите ви.
Запишете си безплатна консултация с експерт на CyberOne и разберете къде е най-слабата входна точка във вашата среда, преди да я намери някой друг.